Website gehackt: Was tun? Erste Schritte für Unternehmen
Website gehackt oder verdächtige Inhalte entdeckt? Erfahren Sie, was jetzt wichtig ist und wie Sie Ihren Firmenauftritt künftig schützen.
Veröffentlicht:
 © Velvionix
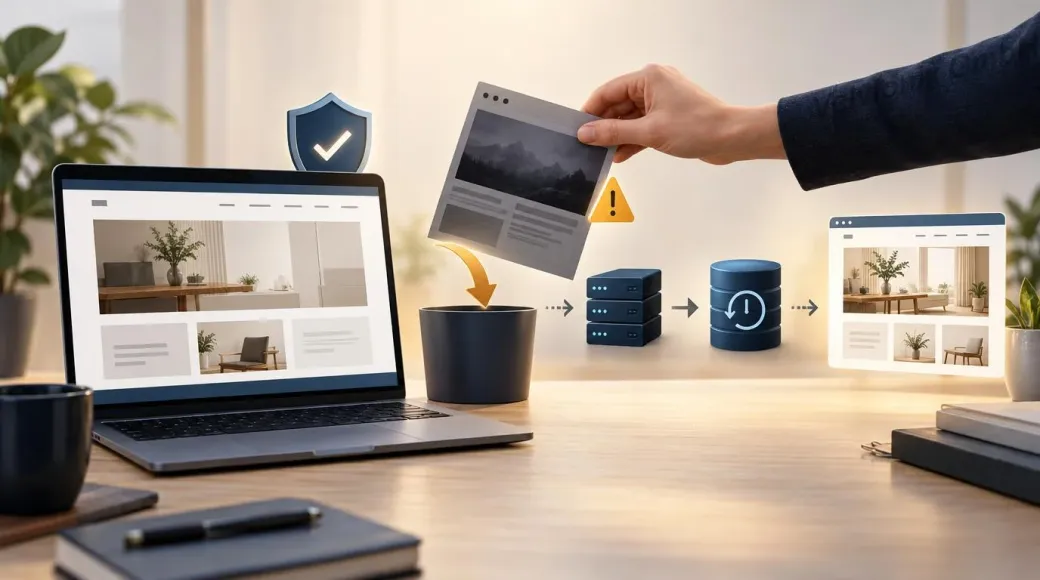
Wenn die eigene Firmenwebsite plötzlich fremde Inhalte zeigt oder Besucher vor einer gefährlichen Seite gewarnt werden, ist die Verunsicherung groß. Schließlich geht es nicht nur darum, ob die Website noch erreichbar ist. Auch Kundenanfragen, der gute Ruf des Unternehmens und möglicherweise Informationen aus Kontaktformularen können betroffen sein. Wer einen Angriff vermutet, sollte deshalb besonnen, aber zügig handeln.
Das Wichtigste in Kürze
Woran erkennen Sie, ob Ihre Website gehackt wurde?
Ein Angriff macht sich nicht immer durch eine offensichtlich beschädigte Startseite bemerkbar. Manchmal funktioniert der Webauftritt für gewöhnliche Besucher weiterhin, während Suchmaschinen plötzlich Seiten finden, die dort nicht hingehören. Dazu können fremdsprachige Werbetexte, unbekannte Angebote oder Links zu Glücksspielseiten gehören. In anderen Fällen werden Besucher auf eine fremde Website weitergeleitet oder erhalten im Browser eine Sicherheitswarnung.
Auch eine Meldung des Hostinganbieters oder der Google Search Console sollten Sie ernst nehmen. Google bietet dort einen eigenen Bericht über Sicherheitsprobleme an. Außerdem lässt sich über eine Suche nach site:example.com feststellen, ob ungewöhnliche Unterseiten in den Suchergebnissen erscheinen. Das ist ein hilfreicher erster Hinweis, aber keine vollständige Sicherheitsprüfung: Ein unauffälliges Suchergebnis beweist nicht, dass die Website sauber ist.
Verdächtige Veränderungen müssen nicht zwangsläufig einen Angriff bedeuten. Wenn Sie die Ursache nicht kennen, sollten Sie die Website jedoch nicht einfach weiterbetreiben, als wäre nichts geschehen.
Website gehackt: Was sollten Sie jetzt tun?
Der erste Ansprechpartner ist in vielen Fällen Ihr Hostinganbieter oder die Person, die Ihre Website technisch betreut. Schildern Sie die Auffälligkeiten möglichst konkret: Welche Warnung erscheint, seit wann tritt das Problem auf und welche Seiten sind betroffen? Machen Sie, soweit gefahrlos möglich, Screenshots und bewahren Sie vorhandene Benachrichtigungen auf. Ein Fachbetrieb kann anschließend beurteilen, ob die Website vorübergehend gesperrt oder der betroffene Dienst kontrolliert vom Netz genommen werden sollte.
Vermeiden Sie überstürzte Löschaktionen. Wer bei einem vermuteten Angriff wahllos Dateien entfernt oder den Server neu aufsetzt, kann wichtige Hinweise auf die Ursache verlieren. Das Bundesamt für Sicherheit in der Informationstechnik rät, vom Angriff betroffene Computer und Geräte nicht auszuschalten und nicht zu verändern, damit die Untersuchung durch hinzugezogene Fachleute nicht erschwert wird. Bei einer echten Kompromittierung ist deshalb ein auf solche Vorfälle spezialisierter IT-Dienstleister der richtige Ansprechpartner.
Sobald der mögliche Zugriffsweg eingegrenzt ist, müssen gefährdete Konten und Zugangsdaten abgesichert werden. Das betrifft beispielsweise die Website-Verwaltung, den Hostingzugang oder verwendete technische Schlüssel. Zugangsdaten sollten von einem vertrauenswürdigen Gerät aus geändert werden. Ob auch das E-Mail-Postfach betroffen ist, hängt vom konkreten Vorfall ab. Ein Kontaktformular allein bedeutet nicht, dass Angreifer Zugriff auf das Postfach hatten.
Wenn die Website Kundendaten verarbeitet, muss zusätzlich geprüft werden, ob ein unbefugter Zugriff auf solche Informationen möglich war. Welche weiteren Schritte daraus folgen, sollte anhand des tatsächlichen Vorfalls fachlich beurteilt werden.
Warum reicht es nicht, einfach ein Backup einzuspielen?
Ein Backup kann helfen, die Website wiederherzustellen. Entscheidend ist jedoch, warum ein Angreifer überhaupt Zugriff erhalten konnte. Wurde beispielsweise eine veraltete Erweiterung ausgenutzt und bleibt diese unverändert installiert, kann dieselbe Schwachstelle auch nach dem Zurückspielen der Sicherung noch bestehen.
Hinzu kommt, dass nicht jedes Backup zwangsläufig sauber ist. Bleibt ein Angriff längere Zeit unbemerkt, können bereits mehrere Sicherungen unerwünschte Dateien oder manipulierte Inhalte enthalten. Eine sichere Wiederherstellung setzt deshalb voraus, dass die Ursache geklärt, betroffene Bestandteile bereinigt und die verwendeten Sicherungen überprüft werden. Auch die Zugriffsrechte und betroffenen Konten gehören dabei auf den Prüfstand.
Stellen Sie sich einen Friseursalon vor, dessen Website eines Morgens plötzlich auf eine fremde Glücksspielseite weiterleitet. Eine ältere Sicherung stellt zwar das gewohnte Design wieder her. Falls aber die Sicherheitslücke im Website-System offenbleibt, ist das eigentliche Problem noch nicht gelöst. Für den Betrieb zählt am Ende nicht nur, dass die Startseite wieder richtig aussieht, sondern dass die Website verlässlich und sicher erreichbar ist.
Können unsichtbare Inhalte Ihrer Sichtbarkeit bei Google schaden?
Ja, das ist möglich. Angreifer können zusätzliche Seiten, versteckte Verweise oder Weiterleitungen einschleusen, die für normale Besucher zunächst kaum auffallen. Google weist ausdrücklich darauf hin, dass solche unbekannten Inhalte über die Suchergebnisse oder den Bericht „Sicherheitsprobleme“ in der Search Console entdeckt werden können.
Je nach Art des Vorfalls kann Google vor dem Besuch einer gefährlichen Website warnen. Das ist keine automatische oder dauerhafte „Blacklist“ für jede gehackte Domain. Eine solche Warnung kann jedoch Vertrauen und Besucher kosten. Nach der vollständigen Bereinigung sollte deshalb geprüft werden, ob Google weiterhin Probleme meldet und ob gegebenenfalls eine erneute Überprüfung beantragt werden muss.
Was der PHP2Shell-Vorfall im Oktober 2026 gezeigt hat
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt Sicherheitsupdates für zwei kritische Schwachstellen, die unter dem Namen PHP2Shell bekannt wurden. Die Lücken betrafen die zugrunde liegende PHP-Technologie und nicht nur ein bestimmtes WordPress-Plugin. Unter bestimmten Voraussetzungen konnten Angreifer dadurch Schadcode auf einem Server ausführen.
Wie ernst Hostinganbieter dieses Risiko nahmen, zeigt das Beispiel des Schweizer Anbieters cyon: Er nahm am 21. Oktober vorsorglich mehr als 100.000 gehostete Websites vorübergehend vom Netz und spielte die Korrekturen auf seinen Servern ein. Laut dem veröffentlichten Bericht gab es zu diesem Zeitpunkt keine Hinweise auf erfolgreiche Angriffe bei der eigenen Kundschaft. Die Abschaltung war eine Schutzmaßnahme und kein Beleg dafür, dass diese Websites gehackt worden waren.
Für kleine Unternehmen steckt darin eine wichtige Erkenntnis: Die Sicherheit eines Webauftritts hängt auch von Bestandteilen ab, die der Websiteinhaber nicht sieht. Es reicht deshalb nicht, gelegentlich die sichtbaren Texte oder Bilder zu aktualisieren. Jemand muss auch verfolgen, ob die verwendete Software weiterhin sicher betrieben werden kann.
Sind WordPress und Website-Baukästen grundsätzlich unsicher?
Nein. WordPress kann professionell abgesichert und zuverlässig betrieben werden. Das System benötigt allerdings Pflege: Sicherheitsupdates für die Software selbst und für verwendete Erweiterungen müssen berücksichtigt werden. Darauf weist auch WordPress in seiner eigenen Sicherheitsdokumentation hin. Jede zusätzliche Funktion sollte deshalb bewusst ausgewählt werden, statt die Website mit immer mehr Erweiterungen auszustatten.
Wer mehr darüber wissen möchte, findet im Beitrag WordPress-Plugins: Wenn Abhängigkeit zum Risiko wird eine ausführlichere Erklärung.
Auch eine neuere Programmiersprache bietet keine absolute Sicherheit. Eine kritische Sicherheitslücke in React Server Components zeigte beispielsweise 2025, dass serverseitige JavaScript-Technologien ebenfalls betroffen sein können. Entscheidend ist weniger das Etikett der Technologie als die Frage, wie viele Teile eine Website benötigt, wie diese abgesichert werden und wer ihren Betrieb verantwortet.
Wie lässt sich das Risiko künftig verringern?
Bei einer Firmenwebsite sollten sich Gestaltung und Technik am tatsächlichen Bedarf orientieren. Eine Website für einen Friseursalon, ein Handwerksunternehmen oder eine Kanzlei muss nicht automatisch ein umfangreiches Verwaltungssystem mit vielen Zusatzmodulen betreiben. Häufig ist eine schlanke Website mit klaren Leistungsseiten, guten Kontaktwegen und gezielt ausgewählten Funktionen die übersichtlichere Lösung.
Weniger unnötige Abhängigkeiten bedeuten allerdings nicht, dass Wartung entfällt. Auch eine moderne Website braucht eine passende Hostingumgebung, Sicherheitsmaßnahmen, Kontrollen und Zuständigkeiten für notwendige Änderungen. Wenn später zusätzliche Funktionen gewünscht sind, sollten diese bewusst geplant und wirtschaftlich sinnvoll integriert werden.
Bei Velvionix gehören solche Überlegungen zur Website-Erstellung. Für die von uns entwickelten Websites bieten wir außerdem eine laufende Betreuung mit technischem Betrieb und Schutzmaßnahmen an. Dabei geht es nicht um das Versprechen einer unverwundbaren Website, sondern darum, dass die Verantwortung für den laufenden Betrieb klar geregelt ist. Fremde WordPress- oder Baukastensysteme übernehmen wir nicht zur Reparatur oder Wartung.
Diese Fehler sollten Sie nach einem vermuteten Angriff vermeiden
Häufige Fragen zu gehackten Firmenwebsites
Was mache ich, wenn Google meine Website als gefährlich anzeigt?
Prüfen Sie den Bericht „Sicherheitsprobleme“ in der Google Search Console und informieren Sie die technische Betreuung. Erst wenn der Vorfall untersucht und vollständig behoben wurde, sollte bei einer entsprechenden Warnung die erneute Überprüfung beantragt werden.
Kann meine Website gehackt sein, obwohl sie normal aussieht?
Ja. Unbekannte Unterseiten, eingeschleuste Verweise oder nur für bestimmte Besucher sichtbare Weiterleitungen können unbemerkt bleiben. Eine gewöhnliche Sichtprüfung allein reicht daher nicht aus, um einen Verdacht auszuschließen.
Hilft es, die Website auf den Stand von gestern zurückzusetzen?
Eine überprüfte Sicherung kann bei der Wiederherstellung helfen. Wenn die ursprüngliche Sicherheitslücke offenbleibt oder die Sicherung bereits manipuliert wurde, ist das Problem damit aber nicht behoben.
Muss ich nach einem Website-Hack auch mein E-Mail-Passwort ändern?
Das hängt davon ab, welche Zugänge betroffen sein könnten. Wurden Zugangsdaten für den E-Mail-Versand oder das Postfach möglicherweise bekannt, müssen diese abgesichert werden. Ein vorhandenes Kontaktformular ist für sich genommen noch kein Nachweis für einen Zugriff auf das Postfach.
Ist eine neue Website automatisch sicherer als meine bisherige?
Nicht automatisch. Ein Neuaufbau kann eine Gelegenheit sein, unnötige Erweiterungen zu vermeiden und die Technik bewusster zu planen. Wie sicher die Website im Alltag bleibt, hängt weiterhin von ihrem Aufbau, aktuellen Sicherheitsmaßnahmen und der laufenden Betreuung ab.
Kann Velvionix meine gehackte WordPress-Website reparieren?
Nein. Velvionix bietet keine forensische Notfallbereinigung oder Wartung fremder WordPress- und Baukastensysteme an. Wenn Sie Ihren Firmenauftritt nach der Klärung des Sicherheitsvorfalls neu aufbauen möchten, können wir eine passende Website und deren anschließende Betreuung planen.
Eine Website, deren Betrieb von Anfang an mitgedacht wird
Wenn Sie nach der Klärung eines Sicherheitsvorfalls über einen neuen Firmenauftritt nachdenken oder eine neue Website planen, finden Sie bei unserer Website-Erstellung den passenden Einstieg. Wir besprechen, welche Funktionen Sie wirklich benötigen und wie sich die Website anschließend zuverlässig betreuen lässt.
Quellen
Hinweis: Für die Inhalte externer Links sind ausschließlich deren jeweilige Anbieter oder Betreiber verantwortlich.
- [1] PHP Group : "Security advisory: Critical remote code execution vulnerabilities, update now"
https://www.php.net/archive/2026.php - [2] cyon / David Burkardt : "PHP2Shell: Warum wir über 100'000 Websites vom Netz genommen haben"
https://www.cyon.ch/blog/php2shell-warum-wir-vom-netz-gingen - [3] Bundesamt für Sicherheit in der Informationstechnik (BSI) : "Cybersicherheit für KMU"
https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/Broschueren/Cybersicherheit_KMU.pdf?__blob=publicationFile&v=15 - [4] Google Search Console Help : "Security issues report"
https://support.google.com/webmasters/answer/9044101?hl=de - [5] Google Search Console Help : "Why is my site labeled as dangerous in Google Search?"
https://support.google.com/webmasters/answer/6347750?hl=de - [6] Google Search Central : "Malware-Infektion verhindern"
https://developers.google.com/search/docs/monitor-debug/security/prevent-malware?hl=de - [7] WordPress.org : "Hardening WordPress"
https://developer.wordpress.org/advanced-administration/security/hardening/ - [8] React Team : "Critical Security Vulnerability in React Server Components"
https://react.dev/blog/2025/12/03/critical-security-vulnerability-in-react-server-components
Kommentare
Noch keine Kommentare vorhanden.
Schreiben Sie den ersten Kommentar!
Kommentar schreiben
Um einen Kommentar zu verfassen, aktivieren Sie bitte die Kommentarfunktion in Ihren Datenschutz-Einstellungen.
Kommentar schreiben